
관리 메뉴

의미없는 블로그
S3 에서의 파일 업로드 / 다운로드 취약점 본문
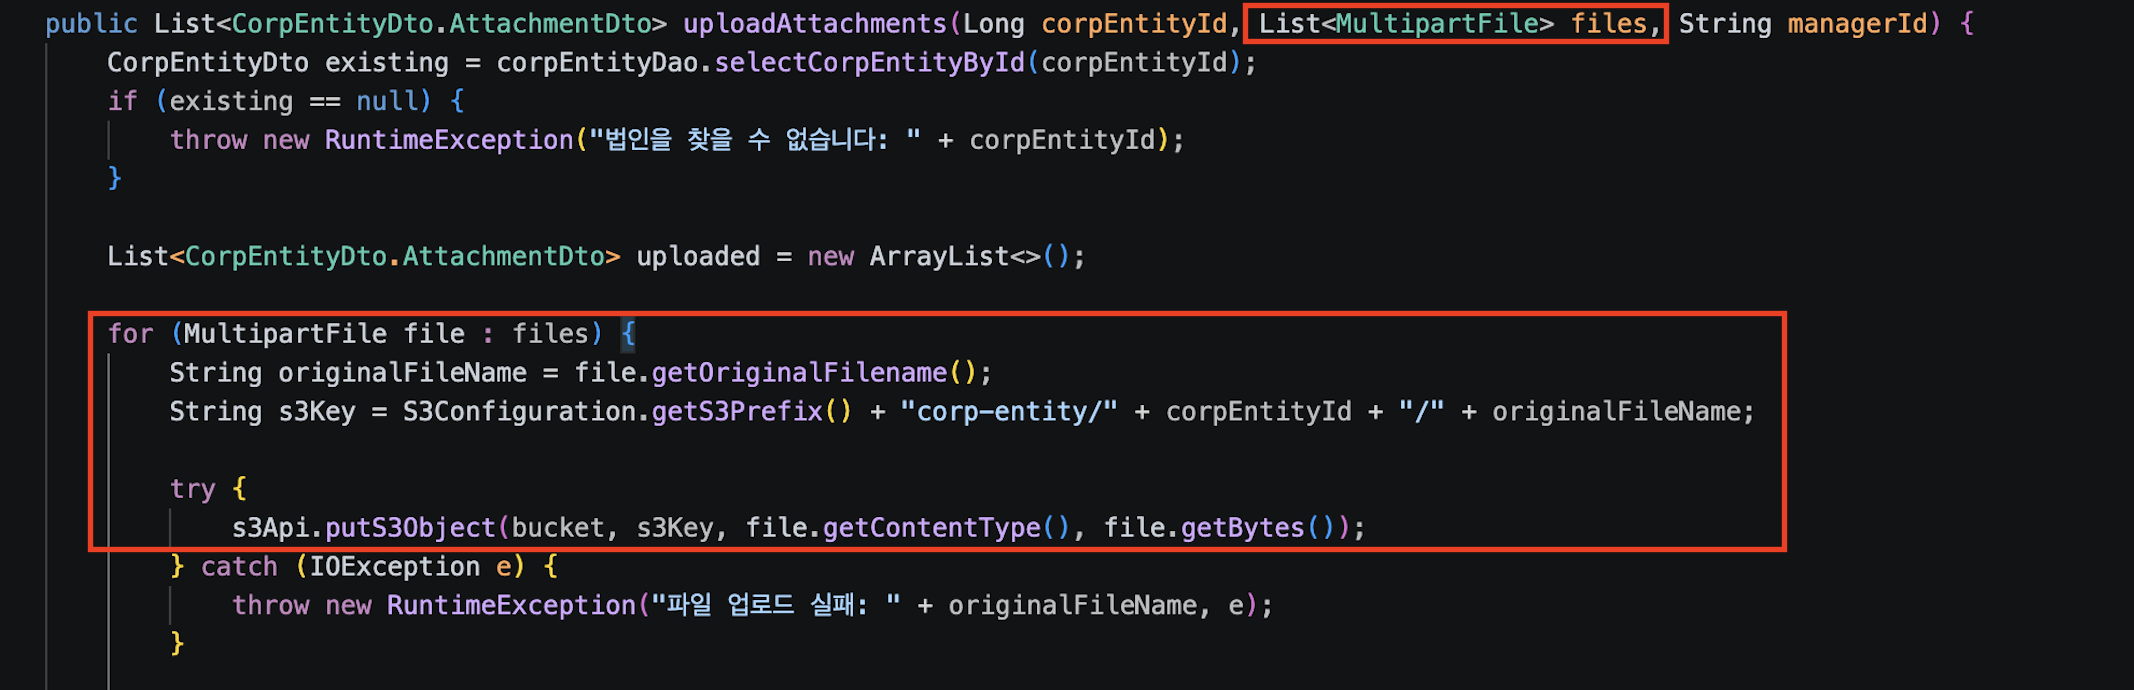
[파일 업로드]
S3 는 웹쉘 업로드 해봤자 서버에서 실행되는게 아니라서 덜 취약하넹
그래서 얘는 악성 스크립트가 포함된 파일 올려서 xss 처럼 활용하는게 최선이겠네
어쨌든 확장자랑 Content-Type 은 화이트리스트로 검증해야 한다
[파일 다운로드]
S3 는 서버나 디렉터리 구조가 아니라서 ../../ 한다고 상위로 이동할 수 있는 구조가 아님
prefix/corp-entity/1/../corp-entity/2/secret.pdf 로 PUT 하면 문자열 그대로 저장됨
그래서 파일 다운로드 취약점은 시도할 필요가 없음
다운로드 파라미터가 ?file_id=100 이면 100, 200, 300... 이렇게 brute-forcing 해서 털어갈 수는 있음
'# 나 > pentest' 카테고리의 다른 글
| braze 라는 마케팅 도구 (0) | 2026.05.13 |
|---|---|
| Access Token 이랑 Refresh Token (0) | 2026.04.06 |
| PACU - AWS bruteforcing (0) | 2026.02.26 |
| Chisel 로 C2 서버 터널링 수행 (거점 확보) (0) | 2026.02.26 |
| Redis 서버 보안 정책 (0) | 2026.02.26 |
'# 나/pentest' Related Articles
more


Comments